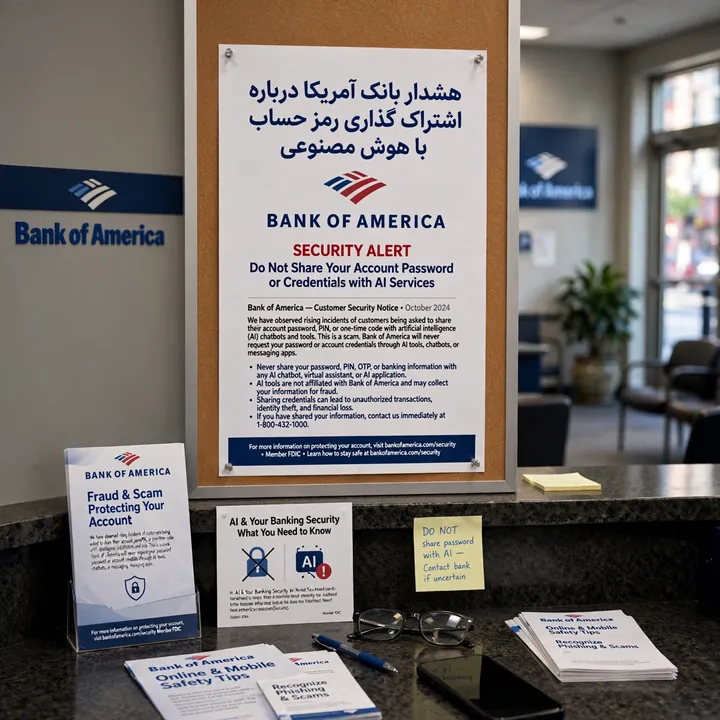
بانک آو آمریکا در تازهترین توصیه امنیتی خود از مشتریان خواسته است نام کاربری، رمز عبور و دیگر اطلاعات ورود به حسابهای بانکی را در اختیار دستیارهای هوش مصنوعی و چتباتها قرار ندهند.
بر اساس این هشدار، دستیارهای هوش مصنوعی برای انجام درخواستهای کاربر ممکن است به دادههای حساس دسترسی پیدا کنند و در صورت بروز سوءاستفاده یا برداشت غیرمجاز، مسئولیت ناشی از آن بر عهده خود مشتری خواهد بود؛ زیرا او بهطور داوطلبانه اطلاعات محرمانه را در اختیار آن سرویس گذاشته است.
این نهاد مالی تأکید کرده است که کارکنان بانک هرگز رمز عبور، کد یکبارمصرف یا اطلاعات کارت را از مشتریان درخواست نمیکنند و هر پیامی با این مضمون باید مشکوک تلقی شود.
کارشناسان امنیت سایبری نیز هشدار میدهند دادههایی که کاربران در چتباتها وارد میکنند ممکن است در سرورهای شرکتهای سازنده ذخیره، پردازش یا برای آموزش مدلهای زبانی به کار گرفته شود و همین موضوع سطح خطر را بهشکل چشمگیری افزایش میدهد.
در چنین شرایطی، رعایت چند اصل ساده میتواند از بروز خسارت جلوگیری کند: استفاده از رمزهای یکتا و پیچیده، فعالسازی ورود دومرحلهای، بازبینی دورهای تراکنشها، خودداری از به اشتراک گذاشتن رمز با هر ابزار شخص ثالث و تغییر فوری رمز و اطلاعرسانی به بانک در صورت افشای اطلاعات.
با گسترش کاربرد هوش مصنوعی در زندگی روزمره، مرز میان راحتی و امنیت باریکتر شده است و آگاهی کاربران همچنان مهمترین خط دفاعی در برابر کلاهبرداریهای مالی به شمار میرود.