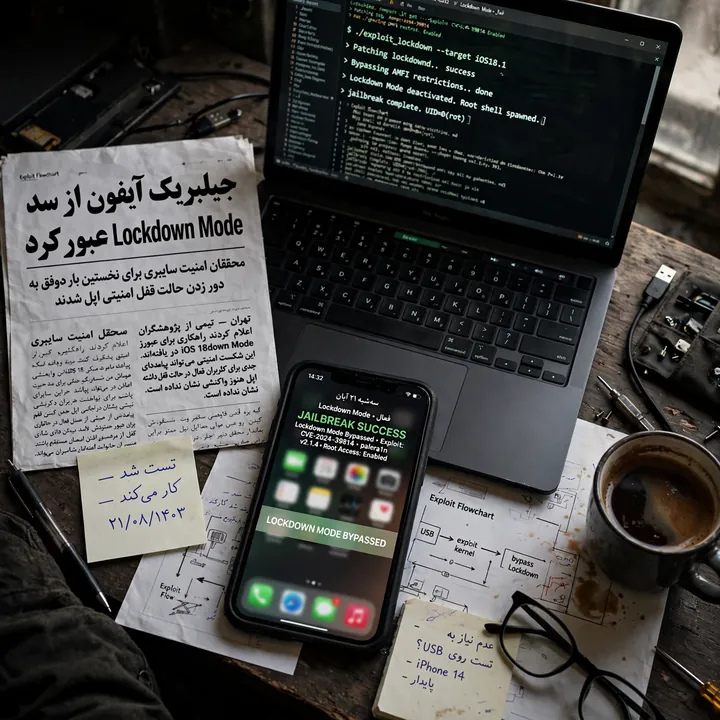
در تازهترین آزمایشهای امنیتی، یک گروه هکری موسوم به Calif موفق شده است یک دستگاه آیفون را که در حالت Lockdown Mode قرار داشت، جیلبریک کند. این حالت امنیتی که برای کاربران در معرض خطر بالا طراحی شده، معمولاً سطح حمله را بهشدت محدود میکند و انتظار میرود مانع نفوذهای پیچیده شود.
نکته قابل توجهتر آن است که این جیلبریک پس از نصب بهروزرسانی iOS 27.2 نیز از بین نرفته و دسترسی غیرمجاز همچنان فعال مانده است. چنین ماندگاری میتواند نشاندهنده ضعفی عمیقتر در لایههای امنیتی سیستم باشد، نه یک آسیبپذیری زودگذر که با یک وصله ساده برطرف شود.
این گروه پیشتر نیز در روز عرضه آیفون Duo توانسته بود این گوشی را جیلبریک کند؛ سابقهای که نشان میدهد تمرکز آن بر شناسایی و بهرهبرداری از حفرههای امنیتی در همان ساعات اولیه عرضه محصولات اپل است.
اگر این یافتهها بهطور مستقل تأیید شود، میتواند برای کاربران Lockdown Mode — از جمله فعالان، روزنامهنگاران و مقامات — هشداردهنده باشد. در همین حال، انتظار میرود اپل با بررسی فنی، در بهروزرسانیهای بعدی وصلههای لازم را منتشر کند. جزئیات دقیق روش جیلبریک و میزان دسترسی بهدستآمده هنوز منتشر نشده است.